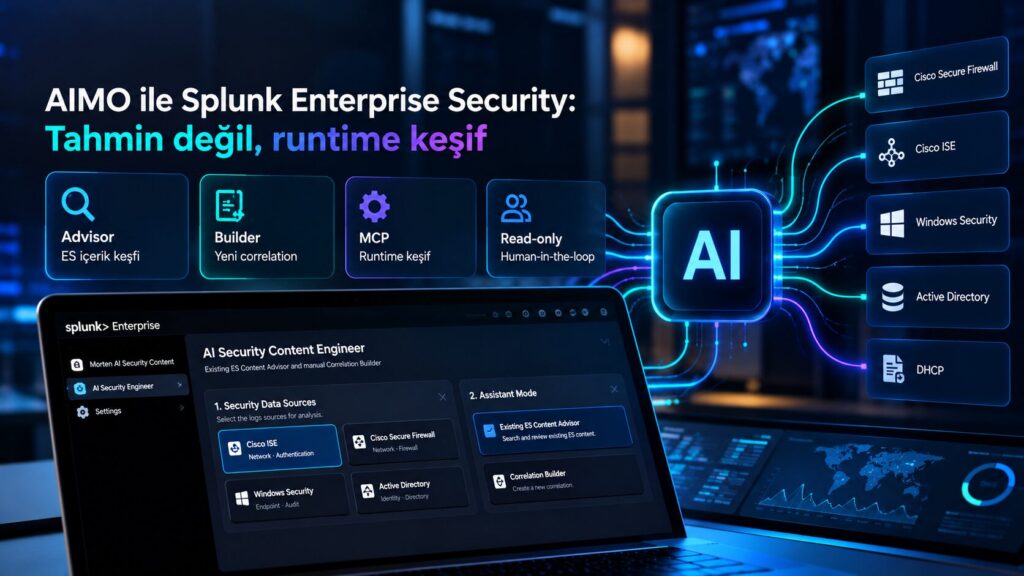
AIMO ile Splunk Entegrasyonu
Yazar: Gökay Can | Ankara – Ağ ve Güvenlik Uzman Yardımcısı
Splunk Enterprise Security’te içerik mühendisliği çoğu zaman aynı iki soruya takılır:
Bu use-case için ortamda zaten uygun bir ES içeriği var mı? Yoksa yeni bir correlation’ı ES ekranındaki alanlar eksiksiz doldurulacak şekilde nasıl tasarlarız?
Tahmine dayalı chatbot yanıtları burada yeterli değil. Index, sourcetype ve field isimleri kurulumdan kuruluma değişir. Aynı güvenlik ürünü farklı Splunk
ortamlarında farklı teknik karşılıklarla tutulur. Bu yüzden “örnek SPL” ile “üretimde uygulanabilir ES içeriği” arasında ciddi bir boşluk oluşur.
AIMO + Morten Splunk AI Security Content Engineer, bu boşluğu kapatmak için Splunk Enterprise Security’ye MCP üzerinden bağlanan bir yapay zekâ
katmanı olarak konumlanır. Amaç AIMO’nun ortam hakkında varsayım üretmesi değil; gerçek instance üzerindeki index, sourcetype, field, alert ve detection bilgilerini okuyarak doğrulanmış öneriler sunmasıdır.