Yazar: Gökay Can | Ankara – Ağ ve Güvenlik Uzman Yardımcısı
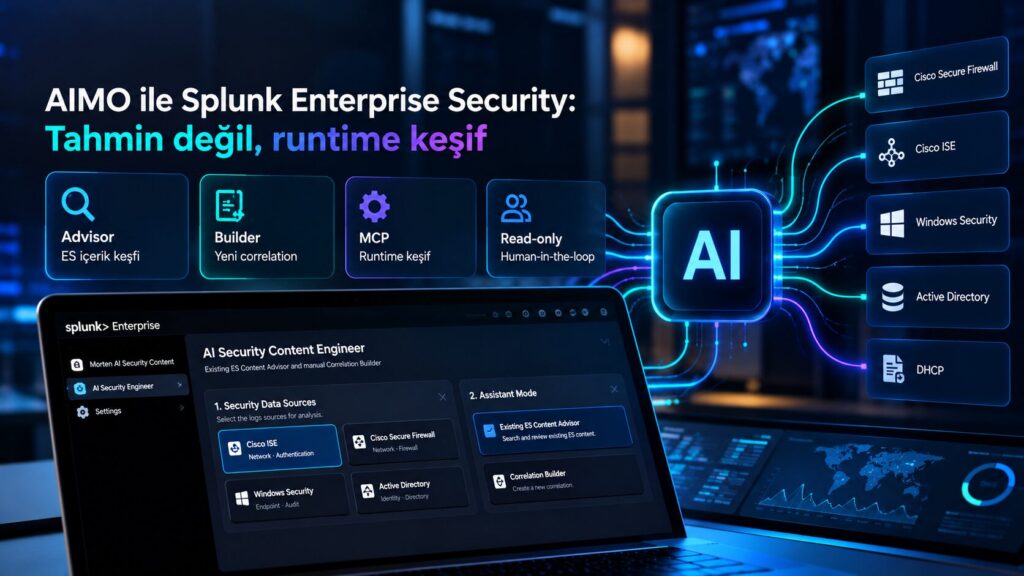
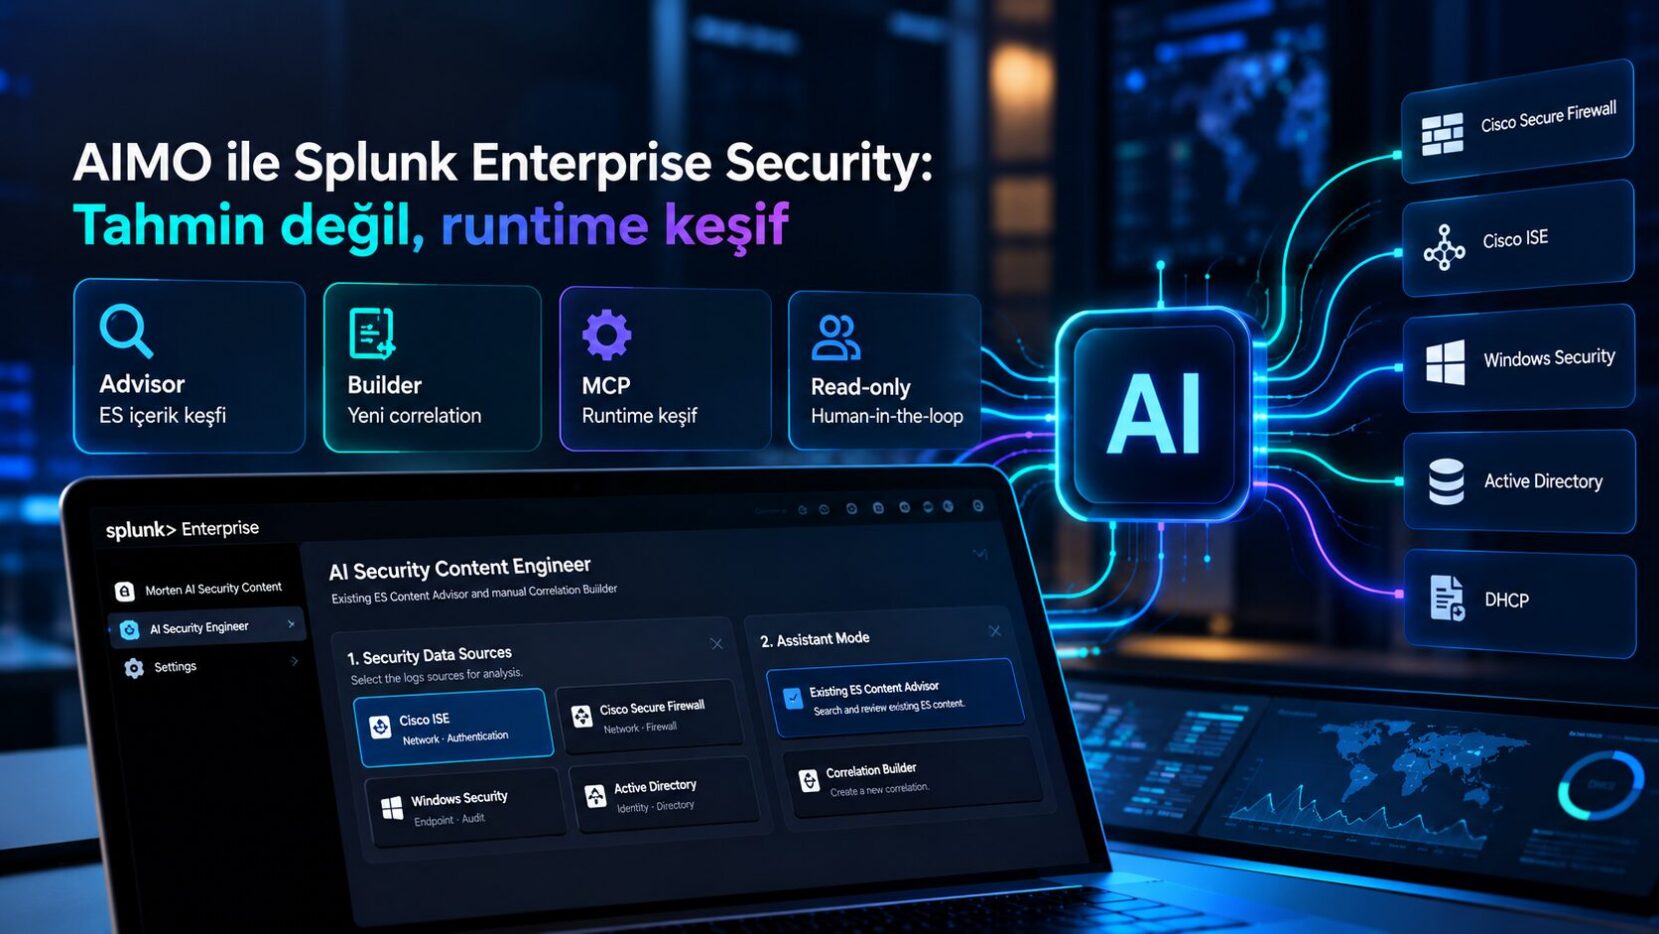
AIMO ile Splunk Enterprise Securtiy: Tahmin değil, runtime keşif
Advisor I ES içerik keşfi
Builder I Yeni Correlation
MCP I Runtime keşif
Read-only I Human-in-the-loop
 Splunk Enterprise Security’te içerik mühendisliği çoğu zaman aynı iki soruya takılır:
Bu use-case için ortamda zaten uygun bir ES içeriği var mı?
Yoksa yeni bir correlation’ı ES ekranındaki alanlar eksiksiz doldurulacak şekilde nasıl tasarlarız?
Tahmine dayalı chatbot yanıtları burada yeterli değil. Index, sourcetype ve field isimleri kurulumdan kuruluma değişir. Aynı güvenlik ürünü farklı Splunk ortamlarında farklı teknik karşılıklarla tutulur. Bu yüzden “örnek SPL” ile “üretimde uygulanabilir ES içeriği” arasında ciddi bir boşluk oluşur.
AIMO + Morten Splunk AI Security Content Engineer, bu boşluğu kapatmak için Splunk Enterprise Security’ye MCP üzerinden bağlanan bir yapay zekâ katmanı olarak konumlanır. Amaç AIMO’nun ortam hakkında varsayım üretmesi değil; gerçek instance üzerindeki index, sourcetype, field, alert ve detection bilgilerini okuyarak doğrulanmış öneriler sunmasıdır.
Mantıksal kaynak seçilir, teknik eşleşme runtime’da bulunur.
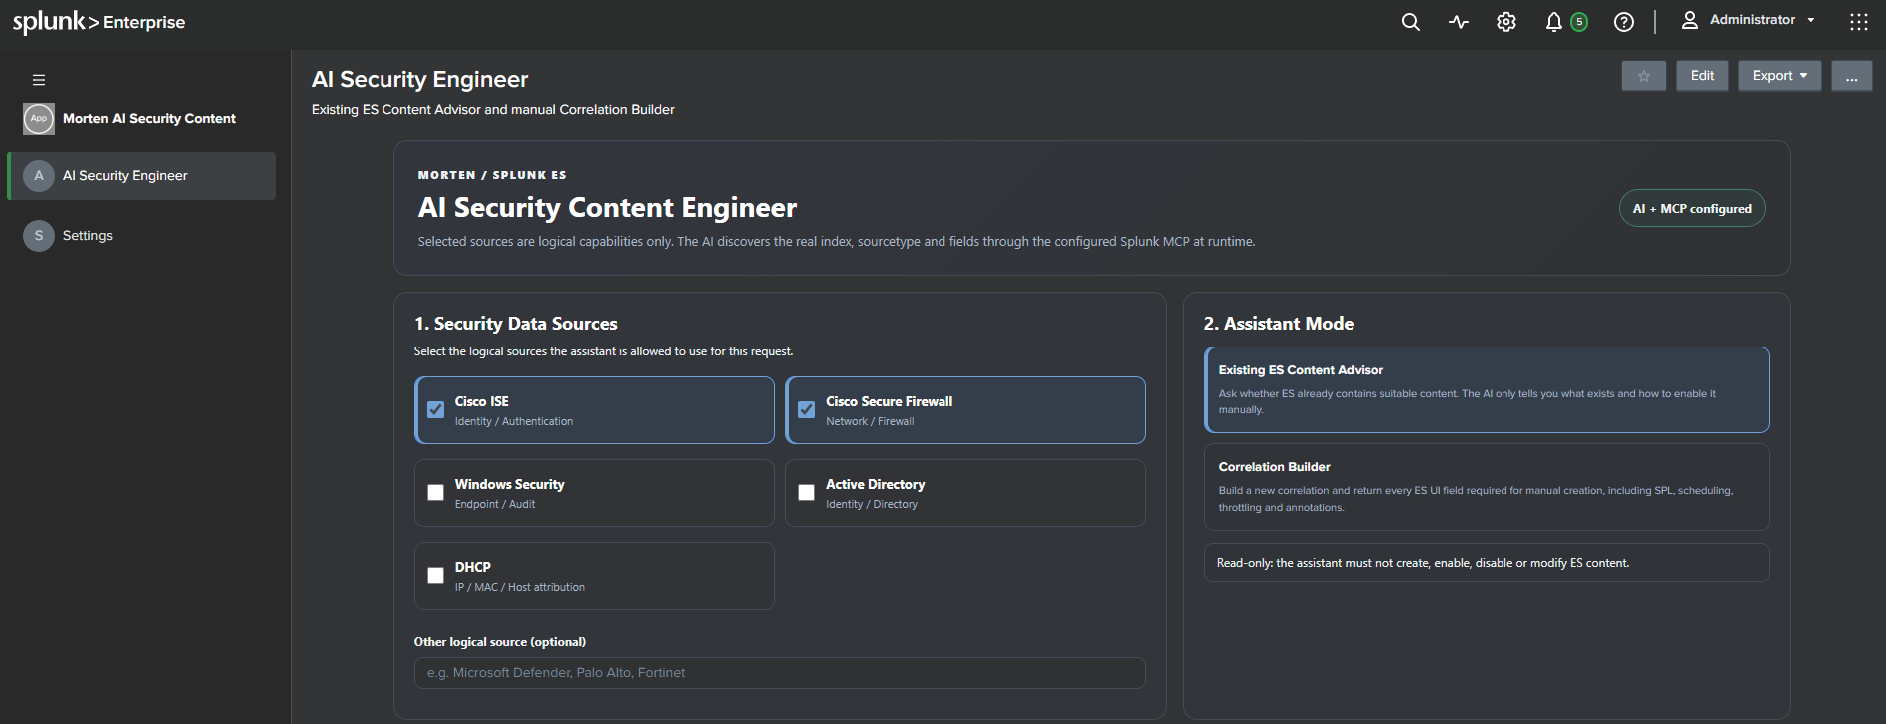
Uygulamada Cisco ISE, Cisco Secure Firewall, Windows Security, Active Directory ve DHCP yalnızca mantıksal veri kaynağı olarak seçilir. Gerçek index / sourcetype / field eşleşmeleri sabit kodlanmaz; AIMO bunları yapılandırılmış Splunk MCP tool’ları ile runtime’da keşfeder.
Bu ayrım kritiktir: yardımcının yetkisi “hangi güvenlik yeteneklerine bakabileceği” ile sınırlanır; teknik şema ise canlı ortamdan okunur.
İki çalışma modu, tek yönetim ilkesi: read-only
Existing ES Content Advisor
Yeni detection yazmadan önce ES’te kullanılabilecek içerik olup olmadığını araştırır. AIMO önce seçilen kaynağın Splunk karşılığını keşfeder; ardından detection, saved search, data model ve ilgili content paketlerini inceler.
Çıktı yalnızca “var / yok” değildir. Content adı, uygulaması, etkinlik durumu, bağımlılıklar, veri gereksinimleri ve manuel aktivasyon yolu da birlikte gelir. Aynı use-case için gereksiz duplicate correlation yazılmasının önüne geçmek için tasarlanmıştır.
Correlation Builder
Hazır ES içeriği yeterli değilse devreye girer. AIMO seçilen kaynakların gerçek alanlarını ve event yapısını MCP üzerinden keşfeder, gerekli SPL’i read-only test eder ve Enterprise Security’nin event-based detection ekranındaki alanları doldurulabilir biçimde üretir.
Kapsam yalnızca SPL ile sınırlı değildir: detection type, name, app, UI dispatch context, security domain, description, guided/manual mode, search SPL, analyst queue, intermediate finding / finding, threat objects, drill-downs, MITRE ATT&CK annotations, earliest/latest, cron schedule, conditions, throttling, adaptive response / RBA önerisi ve initial status dahil alanlar ele alınır. Gerekli olmayan alan açıkça Leave blank olarak işaretlenir; ilk durum OFF önerilir.
Kullanıcı ES tarafında Test → Preview → Validate → Tune adımlarını tamamladıktan sonra detection’ı kendisi etkinleştirir.
Her iki modda da kural aynıdır: AIMO create, enable, disable veya delete yapmaz. Değişiklik insan onayıyla, manuel uygulanır.
Bounded discovery: büyük content listelerini modele taşımak yerine daraltmak
Laboratuvar testlerinde AIMO, Splunk sürümünü ve güvenlik veri kaynaklarını MCP üzerinden doğrulayabildi. Örneğin Cisco Secure Firewall tarafında gerçek sourcetype’ları ve ortamda bulunan event hacmini keşfederek hard-code örnek değerler yerine mevcut Splunk verisine göre analiz yaptı.
Büyük ES content listelerinin doğrudan modele aktarılmasının context’i gereksiz şişirdiği görüldüğü için akış bounded discovery mantığıyla kuruldu: önce adaylar daraltılır, ardından yalnızca en ilgili içeriklerin detayı incelenir.
Güvenli AI / MCP yapılandırması
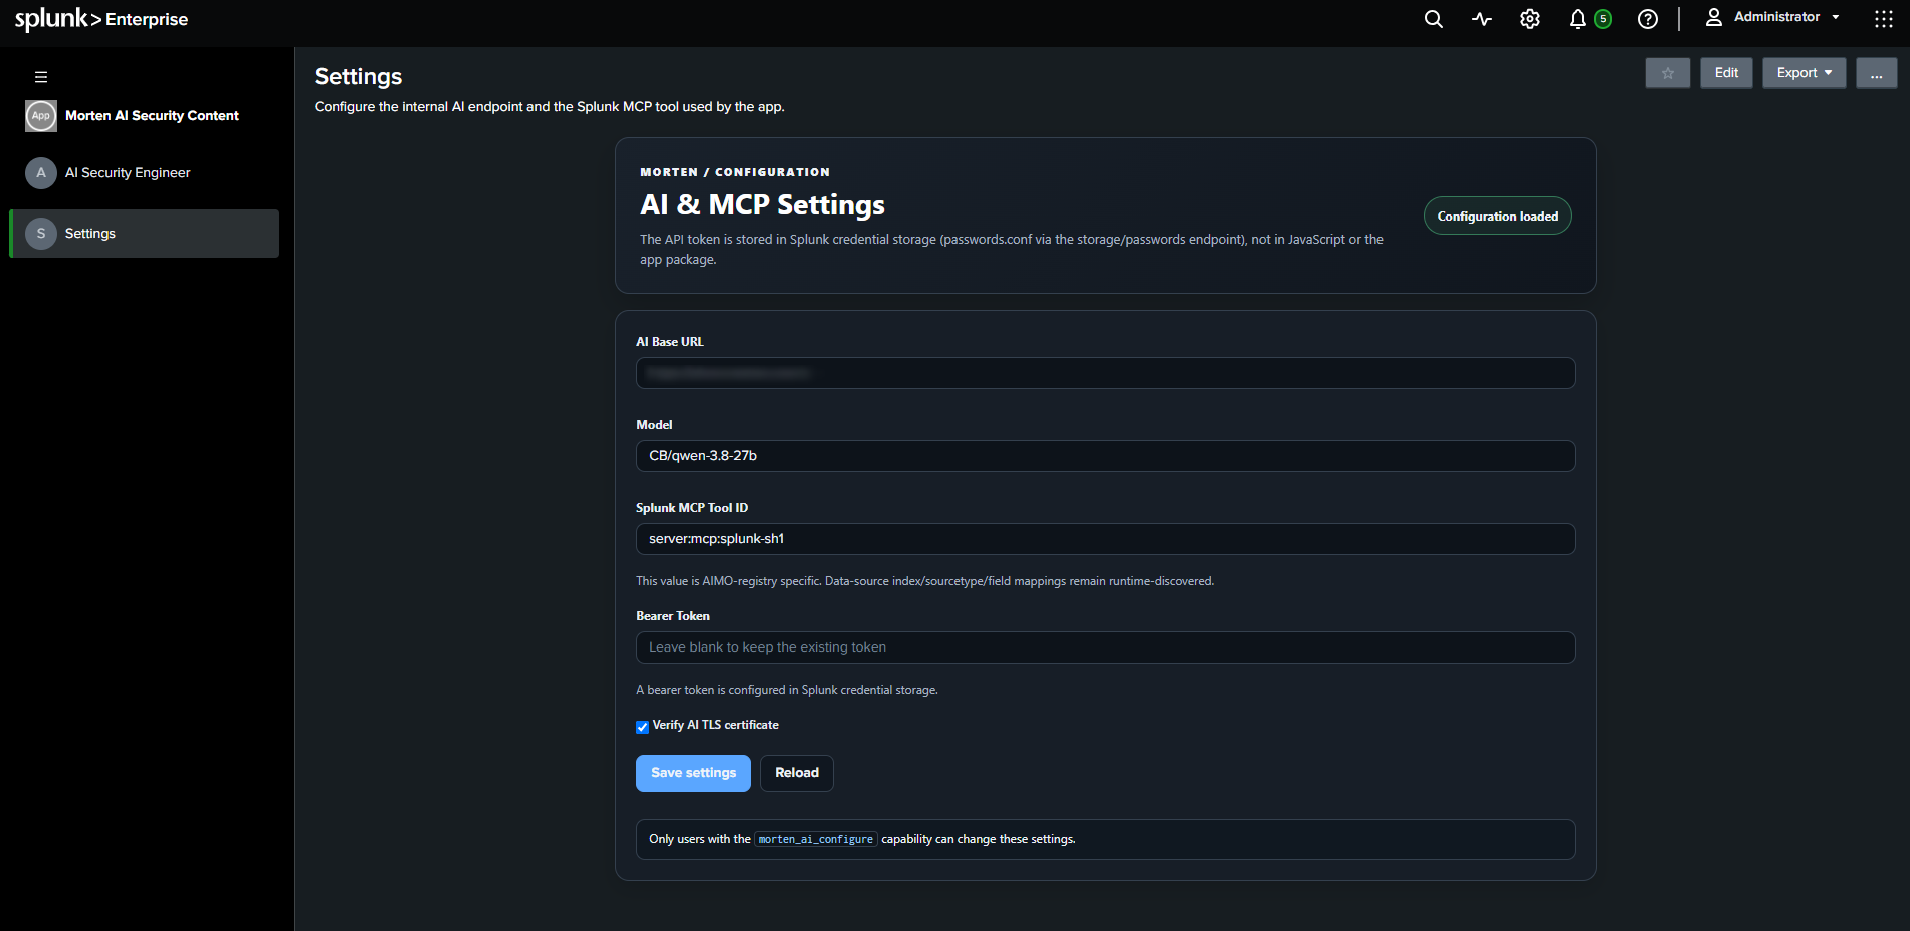
Morten uygulamasındaki AI & MCP Settings ekranı, entegrasyonu operasyonel güvenlik sınırları içinde tutar:
API token, JavaScript veya app paketine yazılmaz; Splunk credential storage içinde tutulur. (passwords.conf / storage/passwords)
AI Base URL ve model AIMO tarafında yapılandırılır.
Splunk MCP Tool ID, AIMO registry’ye özgü tutulur; index / sourcetype / field eşlemesi yine runtime keşfe bırakılır.
TLS sertifika doğrulaması açılabilir.
Ayarları yalnızca morten_ai_configure capability’sine sahip kullanıcılar değiştirebilir.
Kısaca: AI katmanı bağlanır, ama sırlar Splunk’ın credential modelinde kalır; yetki de capability ile sınırlanır.
Neden klasik chatbot entegrasyonundan farklı?
Bu yaklaşım “prompt’a Splunk yazıp SPL istemek” değildir.
AIMO, gerçek Splunk instance’ını keşfeder; Enterprise Security içeriğini mevcut veriyle ilişkilendirir; Advisor veya Correlation Builder çıktısını ES ekranına manuel taşınabilir biçimde üretir. Kontrol insanda kalır: yapay zekâ araştırır, test eder ve önerir; üretim değişikliği insan onayıyla yapılır.
SOC ve SIEM içerik mühendisliği yapan ekipler için asıl değer burada başlar — tahmin değil, keşif; otomasyon değil, yönetişimli öneri.
Splunk ES içerik keşfi veya correlation tasarımında benzer bir AIMO / MCP yaklaşımını tartışmak isterseniz mesaj atmanız yeterli.
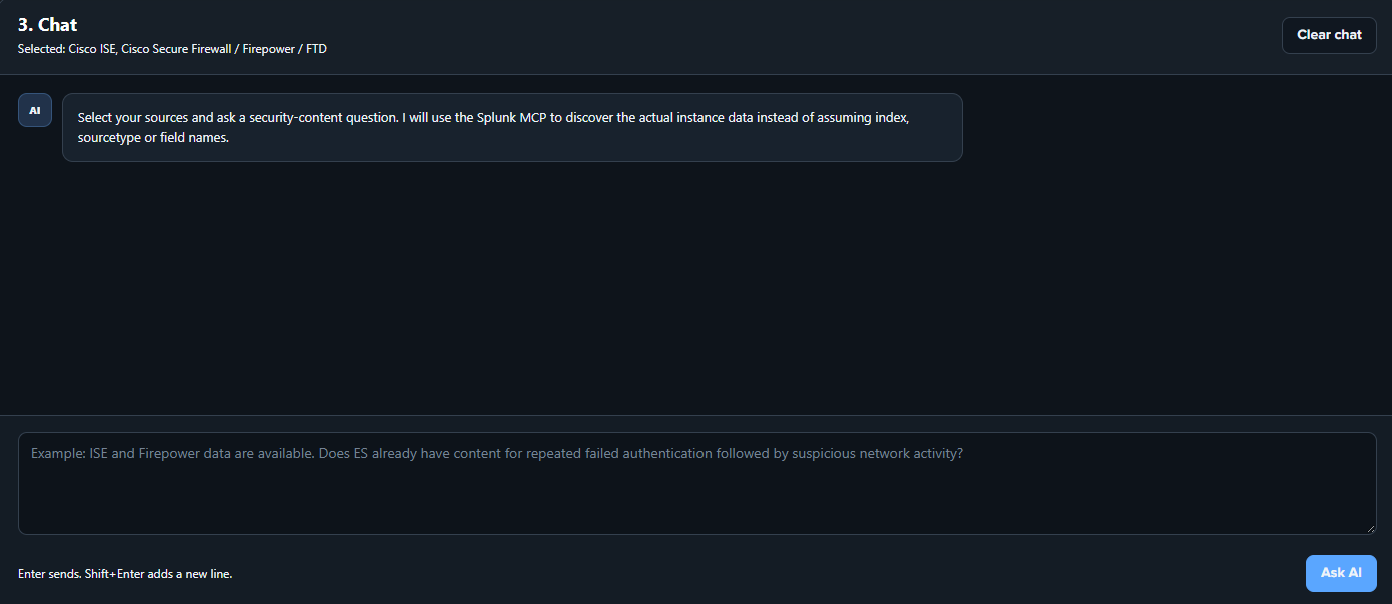
Chat: Splunk MCP ile canlı keşif
Kaynaklar seçildikten sonra asistan sabit şema varsaymaz. Splunk MCP üzerinden gerçek instance
AI & MCP Settings
API token JavaScript veya app paketine yazılmaz;Splunk credential storage (passwords.conf/
AIMO araştırır, test eder ve önerir. Üretim değişikliği insan onayıyla yapılır.
Runtime discovery
Mantıksal kaynak seçimi; index / sourcetype / field MCP ile keşfedilir.
Advisor + Builder
Önce mevcut ES içeriği; gerekirse ES form alanlarına kadar correlation.
Güvenli yapılandırma
passwords.conf / storage/passwords, TLS, morten_ai_configure.